移動通信智能終端操作系統安全技術要求與網絡信息安全軟件開發
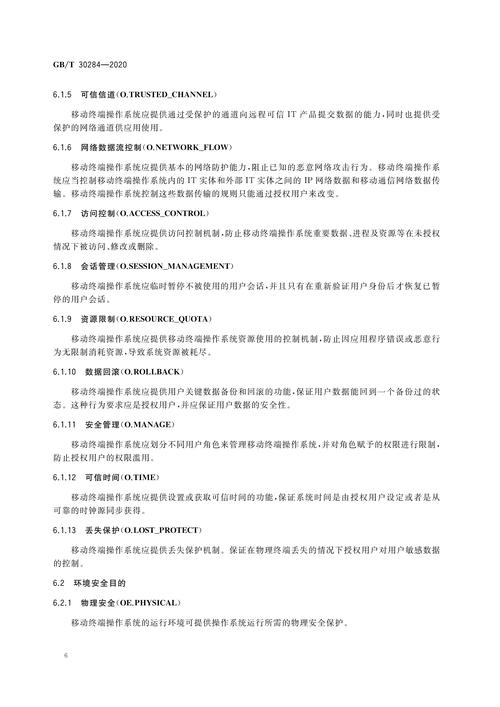
隨著移動通信技術的迅猛發展,智能終端已成為人們日常工作、生活和社交的核心載體。智能終端操作系統作為連接硬件、應用與用戶的樞紐,其安全性直接關系到個人隱私、企業數據乃至國家安全。與此網絡與信息安全軟件的開發也必須適應移動生態的新挑戰,構建從操作系統底層到應用層的縱深防御體系。\n\n一、移動通信智能終端操作系統的安全威脅圖譜\n\n移動智能終端操作系統面臨的安全威脅多種多樣,主要包括以下幾類:\n\n1. 惡意軟件與病毒:通過應用商店、側載或漏洞利用傳播,竊取信息、加密勒索或組成僵尸網絡。\n2. 系統漏洞與提權攻擊:內核、驅動、系統服務等組件的漏洞可被利用獲取root權限,繞過安全機制。\n3. 隱私泄露:應用過度索取權限、后臺采集敏感數據、剪貼板與傳感器濫用等。\n4. 網絡攻擊:中間人攻擊、DNS劫持、偽基站、Wi-Fi釣魚等導致通信內容被竊聽或篡改。\n5. 供應鏈與生態風險:預裝軟件、SDK后門、不可信應用分發渠道等。\n\n這些威脅要求操作系統在設計、實現和運維各階段嵌入系統化的安全技術要求。\n\n二、操作系統層面核心安全技術要求\n\n為抵御上述威脅,移動智能終端操作系統應滿足以下關鍵技術要求:\n\n1. 安全啟動與可信引導\n 建立從硬件信任根到引導加載程序、內核乃至系統服務的完整信任鏈,防止固件和系統被篡改或替換,確保啟動過程的完整性與真實性。\n\n2. 強制訪問控制與沙箱機制\n 采用基于角色的訪問控制或強制訪問控制模型,對應用、進程和系統資源實施細粒度權限管理。每個應用運行在獨立沙箱中,默認無權限,僅能訪問被明確授予的資源。\n\n3. 內核加固與漏洞緩解\n 啟用地址空間布局隨機化、數據執行保護、棧保護、控制流完整性等機制,減少內核攻擊面,提升漏洞利用難度。定期推送安全補丁,建立快速響應機制。\n\n4. 安全存儲與密鑰管理\n 提供硬件級可信執行環境或安全單元,用于存儲加密密鑰、生物特征模板和敏感憑證。文件系統加密、密鑰派生與隔離機制應保護靜態數據免受物理攻擊。\n\n5. 可信通信與網絡防護\n 強制使用TLS/SSL等安全協議保護數據傳輸,支持證書鎖定、DNS安全擴展和V等技術。操作系統應提供API供應用安全地調用網絡功能,并檢測網絡異常行為。\n\n6. 應用安全管理與簽名驗證\n 要求所有安裝的應用經過數字簽名驗證,禁止安裝未簽名或簽名破損的應用。提供運行時應用行為監控,對高危操作進行二次確認或攔截。\n\n7. 隱私保護機制\n 遵循最小必要原則管理權限,提供模糊定位、剪貼板訪問提示、攝像頭/麥克風使用指示。對傳感器、日志和診斷數據實施脫敏和本地化處理。\n\n8. 安全更新與生命周期管理\n 建立系統化更新機制,涵蓋操作系統、內核、驅動和預置應用。對已停止支持的老舊系統版本,應強制執行降級限制或遠程鎖定,減少使用風險。\n\n三、網絡與信息安全軟件開發的技術要求\n\n針對移動通信智能終端操作系統,網絡與信息安全軟件的開發需要遵循以下工程原則與技術方向:\n\n1. 內置安全開發生命周期\n 在需求分析、設計、編碼、測試和部署各階段融入安全活動,包括威脅建模、安全編碼規范、靜態與動態分析、滲透測試和安全審計。\n\n2. 面向移動操作系統的安全API開發\n 軟件開發應利用操作系統提供的安全引用監控器、能力令牌、安全標簽等API,而非自行實現脆弱的安全邏輯。跨平臺蜜罐、端點檢測與響應類軟件需要使用合法的隱私合規API。\n\n3. 最小權限與權限申請優化\n 安全軟件自身也應遵循最小權限原則,避免獲取超出功能需要的權限。對高權限功能調用要向用戶明確告知并取得授權,相關日志需保護完整性。\n\n4. 抗逆向與代碼完整性\n 對關鍵安全模塊進行混淆和保護,防止惡意攻擊者通過反編譯分析并提出繞過方案。重要組件可通過代碼簽名和運行時度量確保未被注入或篡改。\n\n5. 加密算法與協議工程\n 嚴格使用經過充分驗證的密碼算法,有信源的隨機數生成器,適當配置密鑰長度。禁用弱算法和信息安全測試標準中規定的過時協議。\n\n6. 安全管理平臺建設\n 面向移動終端的企業安全管理平臺需要實現設備注冊、合規策略下發、遠程鎖定與擦除、漏洞提交、威脅檢測等功能,要有細粒度的角色管理與分級保護。\n\n7. 零信任與自適應訪問控制\n 安全軟件應意識到網絡無天然信任邊界。即使在運營商內網中,也需持續驗證用戶的設備身份、環境安全和人員行為,動態授予有限資源權限,實現端到端安全。\n\n8. 供應鏈與第三
}
如若轉載,請注明出處:http://m.zakutaa.com/product/46.html
更新時間:2026-10-20 18:01:30